

Hukuk ve Güvenlik
Dijital Kasa
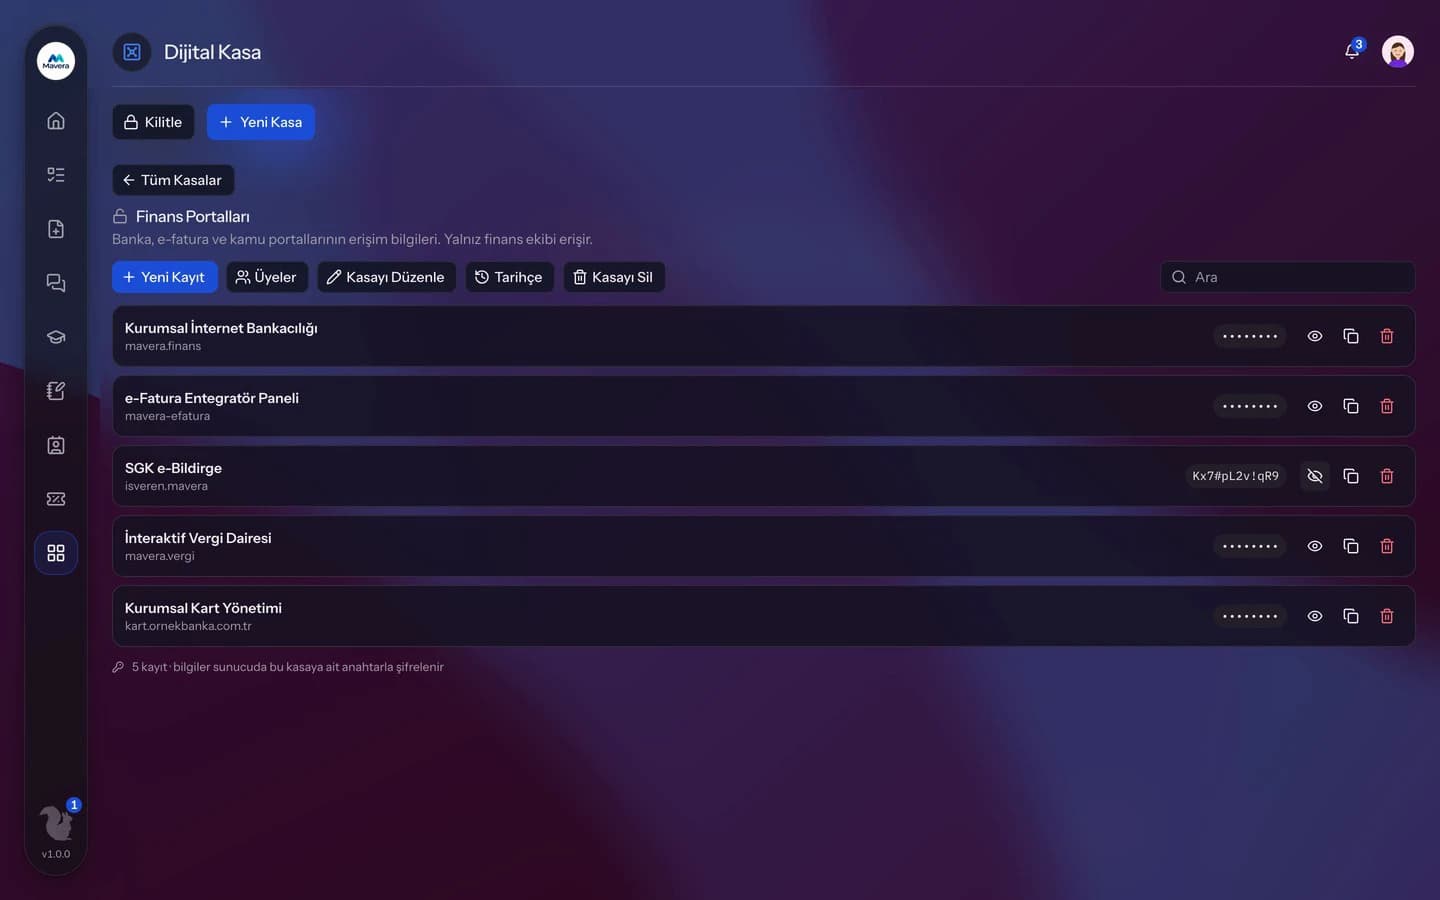
Ekibin parola ve gizli bilgileri paylaşımlı kasalarda; içerik sunucuda kasa başına ayrı anahtarla şifrelenir, kasalar girişteki iki adımlı doğrulama koduyla açılır.
Dijital Kasa
Nasıl Çalışır
İki adımlı doğrulamayı kurun
Hesap ayarlarında QR'ı authenticator uygulamasına okutup kodu doğrulayın.
Kasa açın
Paylaşımlı kasa oluşturun ve üye ekleyin.
Kodla açın
6 haneli kodla kasayı açın, kayıt ekleyin ve görüntüleyin.
Özellikler
Neler Yapabilirsiniz
- Ekiple paylaşılan kasalar oluşturursunuz.
- Kayıtlarda başlık, kullanıcı adı, parola, adres ve not tutarsınız.
- İçerik sunucuda AES-256-GCM ile, kasa başına ayrı anahtarla şifrelenir.
- Kasa, girişte kullandığınız iki adımlı doğrulama koduyla açılır; ayrı bir kurulum gerekmez.
- 15 dakika işlem yapılmazsa kasa kendiliğinden kilitlenir.
- Parolalar listede gizlidir; her gösterim ve kopyalama kayda geçer.
- Kasa tarihçesinde erişim ve değişiklikleri görürsünüz.
- Üye ekler, çıkarır ve kasa yöneticisi atarsınız.
- Authenticator'ı kaybederseniz yedek kodla girip iki adımlı doğrulamayı yeniden kurarsınız.
Sık Sorulanlar
Kolekto'nun Dijital Kasa modülünde parolalar listede gizli tutulur ve bir parola ya da gizli alan her açığa çıkarıldığında kimin hangi kaydı görüntülediği kasa tarihçesine yazılır. Tarihçede kayıt ekleme, değiştirme ve silme ile üye ekleme ve çıkarma da yer alır; tarihçeyi kasanın yöneticisi görür.
Kolekto'nun Dijital Kasa modülünde kasalar, hesabın iki adımlı doğrulamasında kullanılan authenticator koduyla açılmaktadır. Authenticator kaybedildiğinde kullanıcı yedek kodlarından biriyle giriş yapar ve hesap ayarlarından iki adımlı doğrulamayı yeniden kurar; kurum iki adımlı doğrulamayı zorunlu tuttuğunda sıfırlamayı kurum yöneticisi yapmaktadır. Yeni authenticator kurulduktan sonra kasalar yeni kodla açılmaktadır.
Kurumlar arası yalıtım üç katmanda uygulanır: her sorgu organizasyona göre kapsamlanır ve bu kural otomatik denetimle düzenli olarak doğrulanır; dosyalar herkese kapalı bir depoda tutulur ve yalnızca kısa ömürlü imzalı bağlantılarla, yetki kontrolünden sonra sunulur; dosya yolları da kuruma göre ayrılmıştır. Bunlara ek olarak rol tabanlı yetkilendirme, karma saklanan oturum tokenları ve kritik işlemler için denetim kaydı vardır. İç iletişim mesajları sunucuda şifreli saklanır; kurum, yazışmaların yönetim panelinden denetlenebilir mi yoksa gizli mi olacağını kendisi seçer.
Erişim rol bazlıdır: özlük bilgilerini yalnızca İK modül yetkisi olanlar görür; her çalışan kendi bilgilerine erişir. Kritik işlemler denetim kaydına işlendiği için kimin ne gördüğü ve ne değiştirdiği izlenebilir.
Kurum yöneticisi organizasyonun tamamını yönetir; bunun dışındaki yetkiler modül bazında verilir. Her çalışana modül başına yönetici veya kullanıcı rolü atanır. İK yöneticisi envanteri, envanter sorumlusu özlük dosyalarını göremez.
Şirketinizi tek yerden yönetmeye başlayın.
Demo görüşmesinde ihtiyacınızı ve açılacak modülleri birlikte belirleriz.
Demo Talep EdinBize Ulaşın